 Наверх
Специалисты по безопасности выявили вирус в недорогих устройствах и подделках под известные бренды: программа маскируется под системные службы и запускает скрытую рекламу.

Специалисты компании Bitdefender в сфере кибербезопасности опубликовали отчет об угрозе для владельцев дешевых смартфонов на базе Android. Эксперты выявили вредоносную программу под названием Midnight Mimosa. Этот вирус производители или посредники устанавливают прямо в заводскую прошивку гаджетов до их поступления в магазины.

Основная цель вируса заключается в заработке денег через мошеннические рекламные схемы. Программа работает в фоновом режиме в составе ботнета и непрерывно генерирует клики по рекламным объявлениям. Из-за этого телефон быстрее разряжается и начинает тормозить.

Однако эксперты отмечают еще одну серьезную опасность: код оставляет бэкдоры. Через эти лазейки злоумышленники могут получить полный контроль над устройством и украсть личные файлы.
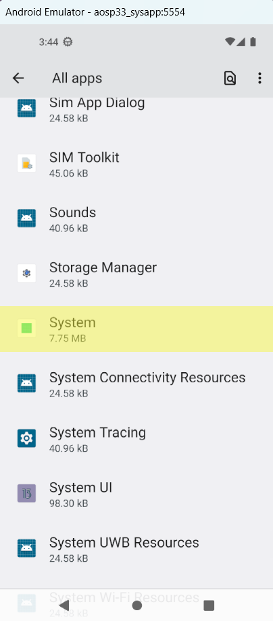
Вредоносный софт маскируется под обычное системное приложение с именем «System». В коде прошивки его можно найти под техническими идентификаторами com.android.sys.prot, com.android.sys.gmsprot или com.android.sys.bcprot. Стандартные антивирусы не видят эту угрозу во время обычной проверки.
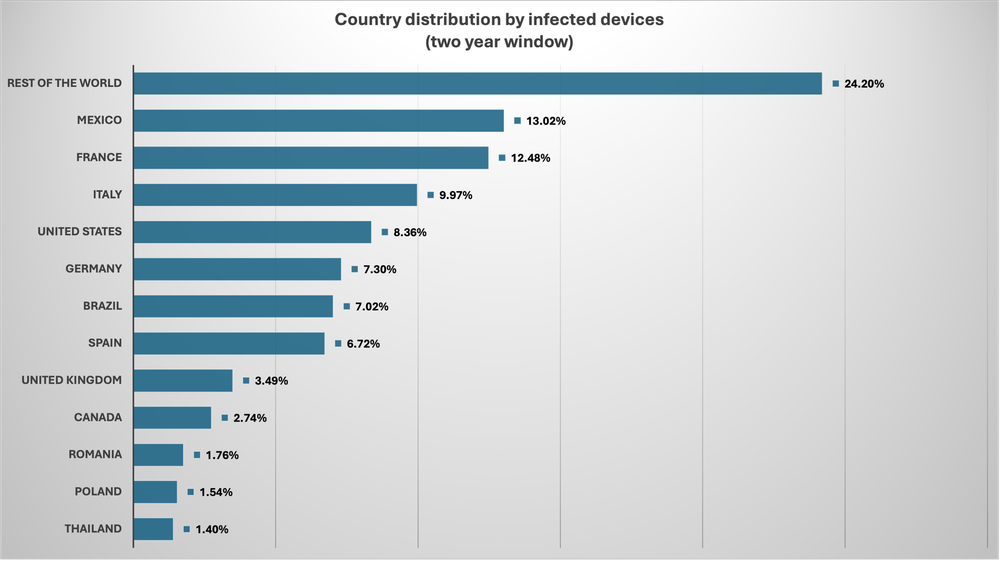
По данным аналитиков, заражение затронуло тысячи недорогих аппаратов в период с 2024 по 2026 год. Больше всего таких случаев зафиксировали в Мексике (13% от общего числа) и в США (8%).
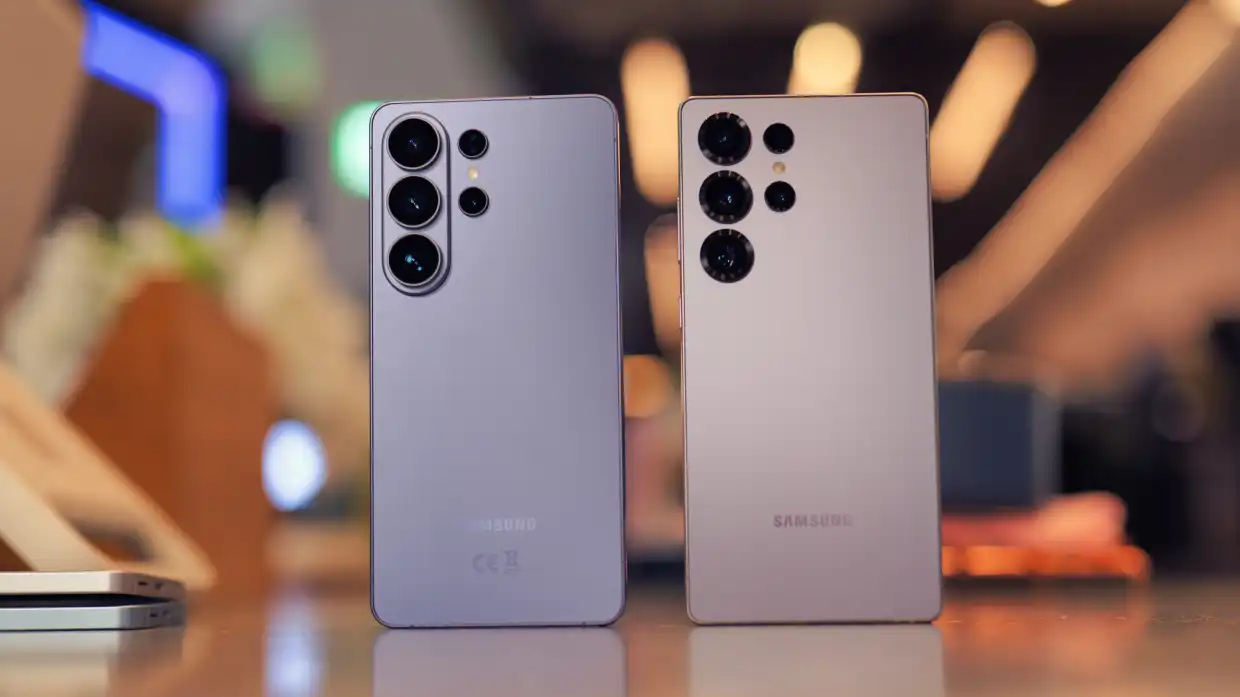
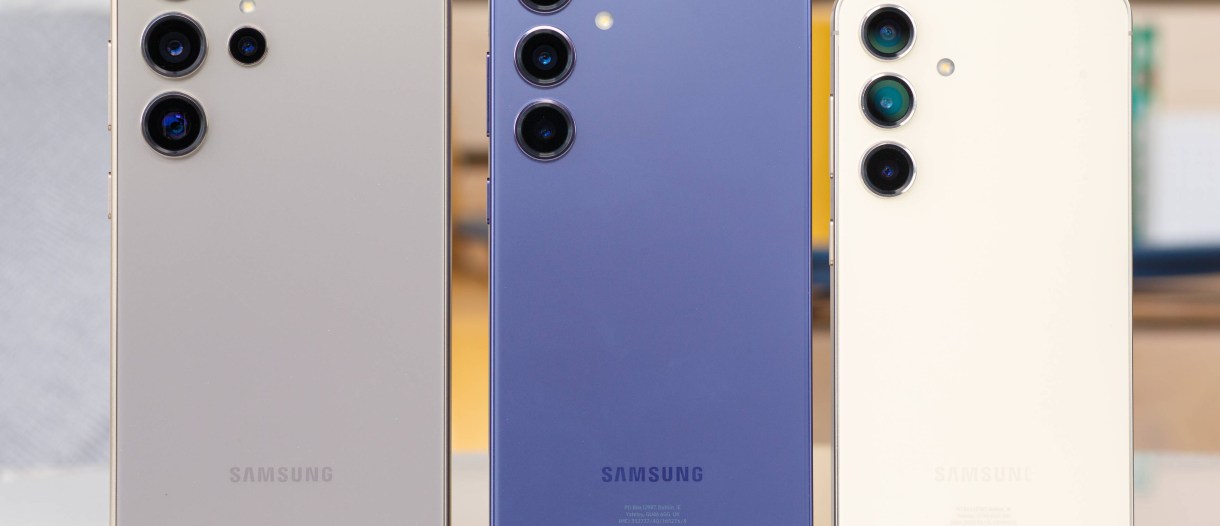
Вирус чаще всего находят в аппаратах брендов третьего эшелона вроде Doogee и Cubot. Также вредоносный код массово присутствует в дешевых репликах и подделках под флагманы Samsung Galaxy S24, Galaxy S25 и Galaxy S26. Практически все проблемные телефоны работают на процессорах MediaTek. При этом точный этап в цепочке поставок, на котором злоумышленники внедряют вирус в прошивку, пока остается неизвестным.
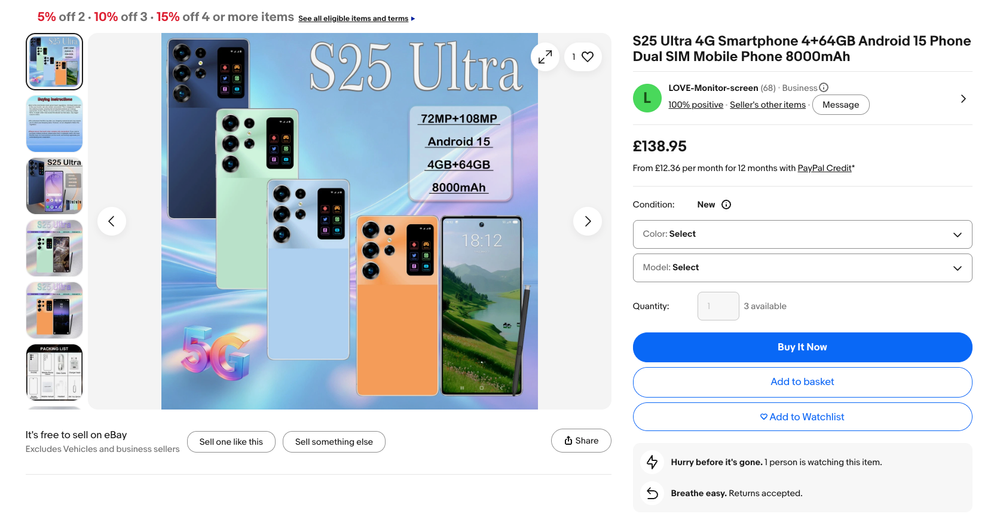
Это далеко не первый случай, когда ультрабюджетные устройства на Android несут угрозу безопасности из коробки.
В 2016 году поставщик стороннего софта Ragentek внедрил скрытый бэкдор в миллионы смартфонов брендов Blu, Infinix, Doogee и Xolo. Тогда программа подключала устройства к подозрительным серверам и превращала их в узлы ботнета. Два года спустя компания Blu снова попала в скандал: подрядчик собирал личные данные пользователей, текстовые сообщения и журналы звонков без их ведома.
Если вы приобрели сомнительную подделку или безымянный телефон, удалите из него SIM-карту и не используйте аппарат для входа в банковские приложения или мессенджеры. Так как вредоносный код находится глубоко в системном разделе памяти, удалить его через стандартный сброс настроек невозможно.
Чтобы избежать подобных рисков, эксперты рекомендуют отказаться от покупки безымянных реплик. Лучше выбирать официальные бюджетные аппараты от крупных производителей. Например, базовый смартфон Samsung Galaxy A07 со скидками можно купить примерно за $150 (около 13 тыс. руб.). В таких устройствах производитель гарантирует чистую систему и регулярные обновления безопасности.
Бюджетный смартфон Honor Play20C получил дополнительный дисплей на задней панели