 Наверх
Проблема затрагивает версии iOS 26.7.1, 27.0.1 и 27.2, а также остаётся неисправленной в iOS 27.3 beta 1 — криптобиржа Binance выпустила рекомендации по защите данных.

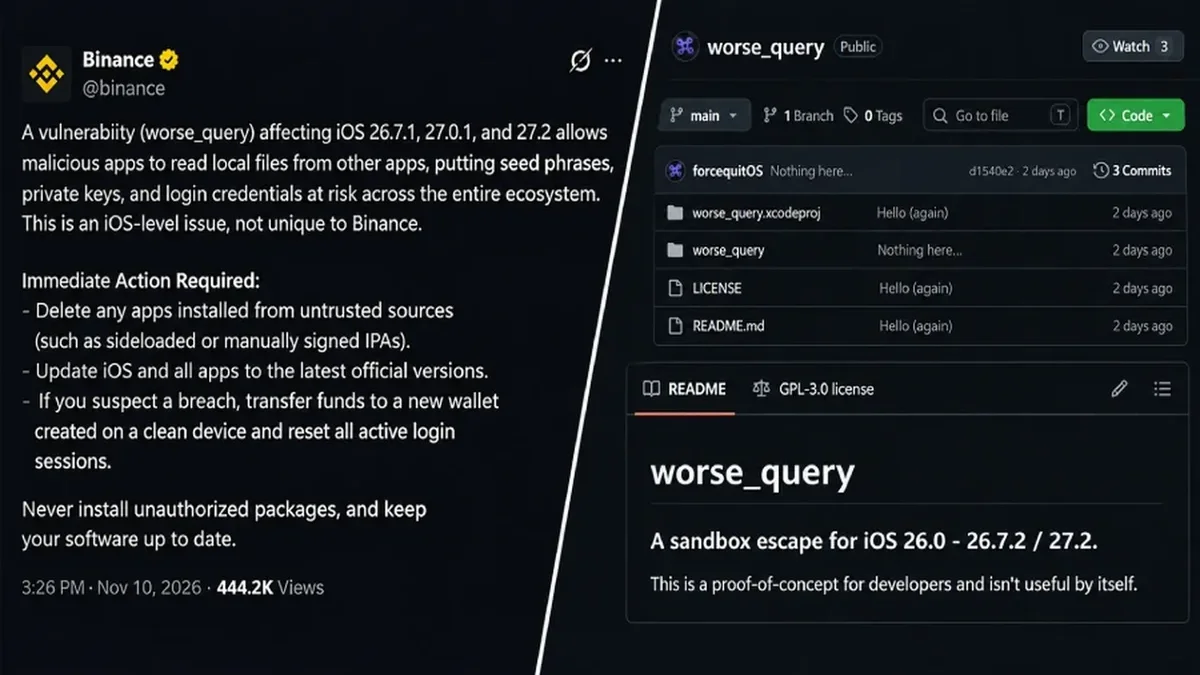
Криптобиржа Binance выпустила предупреждение для пользователей iPhone об уязвимости iOS, которая потенциально позволяет сторонним приложениям читать и красть конфиденциальные данные, такие как seed-фразы, приватные ключи и учётные данные для входа.
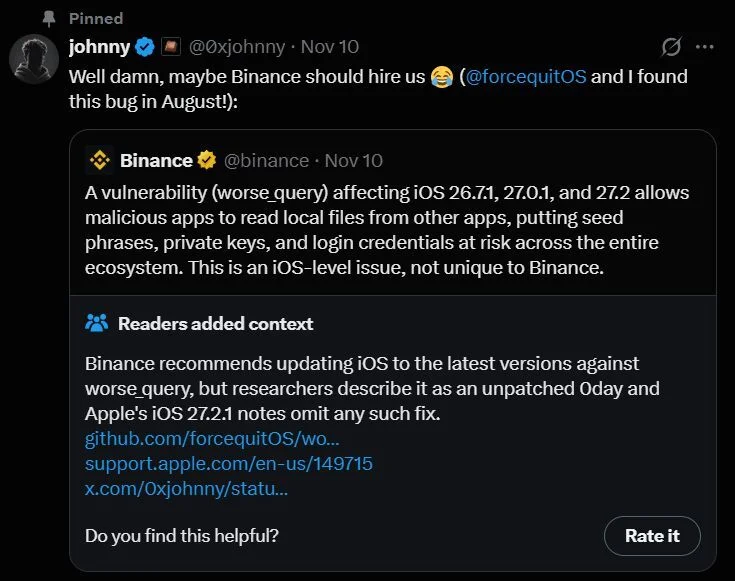
Уязвимость обнаружили два независимых исследователя в области безопасности, а Binance раскрыла информацию о ней в соцсети X. В публикации пользователей iPhone предупредили, что уязвимость Worse_Query затрагивает версии iOS 26.7.1, 27.0.1 и 27.2 и позволяет вредоносным приложениям читать локальные файлы — seed-фразы, приватные ключи и учётные данные для входа — по всей системе.

По данным Binance, проблема находится на уровне iOS и затрагивает все устройства с указанными версиями операционной системы.
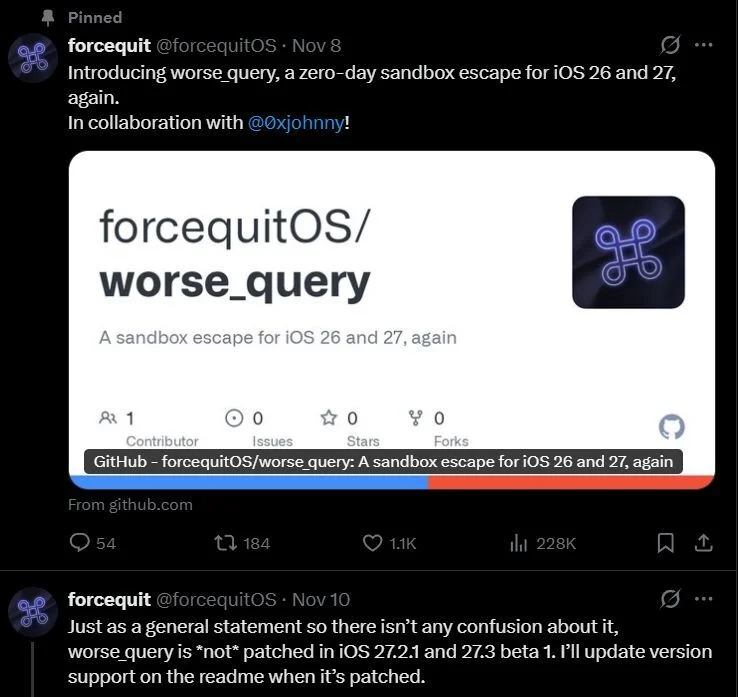
Уязвимость была обнаружена ещё в августе исследователями безопасности @0xjohnny и @forcequitOS.
Оба специалиста подтвердили в X, что Worse_Query не исправлена в iOS 27.2.1 и iOS 27.3 beta 1. Также на GitHub опубликована страница с демонстрационным кодом (proof-of-concept), который позволяет обойти песочницу Apple — механизм изоляции, обычно не дающий приложениям получать доступ к данным друг друга.
Это означает, что любой человек с базовыми знаниями в разработке приложений может использовать этот код и создавать вредоносные программы, способные получить доступ к конфиденциальным данным на iPhone.
Некоторые разработчики уже использовали код с GitHub для создания файлового менеджера, который может получать доступ и изменять данные в других приложениях без root-доступа или джейлбрейка.
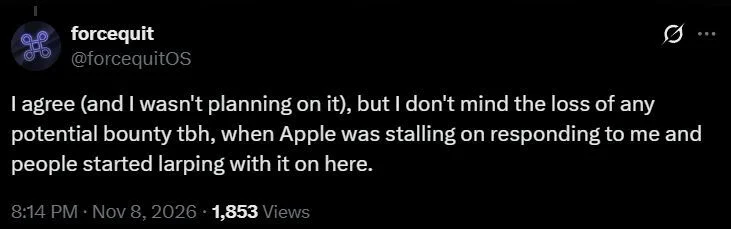
Один из исследователей написал в X, что не собирался делать уязвимость публичной, но Apple тянула время (вероятно, работая над исправлением), и сторонние разработчики начали экспериментировать с кодом proof-of-concept.
Способов полной защиты пока мало, так как Apple официально ещё не закрыла эту уязвимость. Однако Binance поделилась несколькими рекомендациями, которые следует выполнить для снижения риска.
Рекомендуемые действия:
По данным специалистов по кибербезопасности, на 12 ноября нет сообщений о реальных атаках на криптовалютные кошельки или другие критически важные системы с использованием этой уязвимости.
Это не первый случай проверки безопасности iOS на прочность. В прошлом месяце утекшее обучающее видео показало, как специализированное криминалистическое программное обеспечение смогло заблокировать функцию перезагрузки при бездействии и получить доступ к данным iPhone.
В случае с уязвимостью Worse_Query Apple должна исправить её как можно скорее. По словам исследователей безопасности, обнаруживших проблему, компания знала о ней с августа, но по какой-то причине (вероятно, не желая тратить деньги на вознаграждение для исследователей) пока не выпустила патч.
Сами криптокошельки обычно хорошо защищены и зашифрованы, поэтому немедленного риска потери активов внутри них, вероятно, нет. Тем не менее главная угроза связана с раскрытием учётных данных, паролей, фраз восстановления и другой конфиденциальной информации, хранящейся вне защищённых криптокошельков — в этом случае утечка способна привести к прямой потере средств.
Вышла iOS 27 с обновлённой Siri и специальными функциями для iPhone Duo